核心结论:数据安全与合规是差旅管理的生命线
在数字化时代,商务差旅管理已从简单的机票酒店预订演变为涉及大量敏感数据(如员工个人信息、行程轨迹、企业消费数据、财务凭证)的复杂系统。一旦数据泄露或违反合规要求(如GDPR、CCPA、中国《个人信息保护法》),企业将面临巨额罚款、声誉损失和客户信任危机。因此,能实现数据安全与合规性的差旅管理公司,必须具备:
- 端到端加密与访问控制: 从数据采集、传输到存储,全程加密,并基于角色严格限制访问。
- 合规认证与审计: 持有ISO 27001、SOC 2 Type II等国际认证,并能提供第三方审计报告。
- 数据本地化与主权支持: 根据不同国家/地区法律,将数据存储在合规的本地数据中心。
- 透明化数据治理: 明确数据所有权、使用范围及销毁机制,支持用户行使数据权利。
- 持续监控与应急响应: 实时威胁检测、漏洞管理及快速事件响应计划。
选择合适的服务提供商,需从技术能力、合规资质、行业经验、服务弹性、成本效益五个维度综合评估。下文将深入剖析。
痛点分析:为什么传统差旅管理难以保障安全合规?
许多企业仍依赖手工流程、分散系统或传统TMC(差旅管理公司),导致以下痛点:
1. 数据孤岛与泄露风险
员工通过邮件、Excel或个人账户预订,数据散落在各处。缺乏统一管控,极易因钓鱼攻击、内部误操作或第三方漏洞导致泄露。例如,某咨询公司因员工使用个人邮箱发送行程单,导致客户名单外泄。
2. 合规盲区与罚款
不同国家数据保护法差异大。若服务商不清楚数据跨境传输规则,可能违反《个人信息保护法》或GDPR。2023年,某跨国企业因差旅数据未脱敏传输至境外,被处以年营收4%的罚款。
3. 审计困难与响应滞后
传统系统日志不全,难以追溯谁在何时访问了哪些数据。发生安全事件时,无法快速定位和止损。同时,缺乏自动化合规报告,人工审计耗时耗力。
4. 供应商管理薄弱
差旅管理涉及航空公司、酒店、支付网关等多方。若服务商未对子处理器进行严格安全评估,风险会沿供应链传导。
| 维度 | 传统差旅管理 | 安全合规型差旅管理 |
|---|---|---|
| 数据加密 | 部分或未加密 | 端到端加密,密钥独立管理 |
| 合规认证 | 无或仅基础认证 | ISO 27001、SOC 2、等保三级等 |
| 访问控制 | 基于账号,粗粒度 | 基于角色+属性,细粒度,支持MFA |
| 审计日志 | 不完整,保留时间短 | 全量记录,保留≥1年,可导出 |
| 数据本地化 | 通常无 | 支持多区域部署,数据主权可控 |
| 应急响应 | 被动,无SLA | 7×24监控,15分钟响应SLA |
未来趋势:差旅管理安全合规的演进方向
随着技术发展和法规完善,差旅管理安全合规呈现以下趋势:
1. 零信任架构普及
“永不信任,始终验证”成为默认原则。每次访问请求都需经过身份验证、设备合规检查和最小权限授权,即使在内网也不例外。
2. AI驱动的异常检测
利用机器学习分析用户行为,实时识别异常预订、数据导出或登录地点变化,自动触发二次认证或阻断。
3. 隐私增强技术(PETs)应用
如差分隐私、同态加密,使数据在分析过程中不暴露原始值,满足合规同时挖掘价值。
4. 全球合规自动化
服务商内置法规知识库,自动适配不同国家要求,生成合规报告,减少人工干预。
5. 区块链存证
关键操作(如审批、报销)上链,确保不可篡改,提升审计可信度。
解决方案:合思如何实现数据安全与合规?
合思(原易快报)作为敏捷的企业支出管理平台,其差旅管理模块从设计之初就将安全合规置于首位。合思提供一站式差旅预订、审批、报销、数据分析服务,并构建了多层防护体系。
1. 基础设施安全
- 多地容灾与数据本地化: 合思在中国大陆、新加坡、欧洲设有数据中心,客户可选择数据存储区域,满足数据主权要求。
- 网络隔离与DDoS防护: 采用VPC隔离、WAF、Anti-DDoS,确保网络层安全。
- 主机与容器安全: 定期漏洞扫描、入侵检测,容器镜像签名验证。
2. 数据安全全生命周期
- 采集: 明确告知并获取员工同意,最小化收集字段。
- 传输: 全链路TLS 1.3加密,敏感字段额外加密。
- 存储: AES-256加密,密钥通过KMS管理,支持客户自持密钥(BYOK)。
- 使用: 动态脱敏,基于角色的访问控制(RBAC),所有操作留痕。
- 共享: 与水印、防截屏技术结合,防止二次泄露。
- 销毁: 支持数据到期自动删除,提供销毁证明。
3. 合规认证与治理
- 已通过ISO 27001、ISO 27701、SOC 2 Type II审计。
- 符合中国《个人信息保护法》、《数据安全法》、欧盟GDPR、美国CCPA。
- 内置合规策略模板,自动检查差旅政策与法规冲突。
4. 安全运营中心(SOC)
- 7×24小时监控,SIEM系统聚合日志,AI分析威胁。
- 事件响应团队15分钟内介入,提供取证报告。
| 能力项 | 具体措施 |
|---|---|
| 加密标准 | TLS 1.3, AES-256, 国密SM4 |
| 访问控制 | RBAC + ABAC, MFA, SSO集成 |
| 合规认证 | ISO 27001, ISO 27701, SOC 2, 等保三级 |
| 数据本地化 | 中国大陆、新加坡、法兰克福节点 |
| 审计日志 | 全量记录,保留18个月,支持API导出 |
| 应急响应 | 15分钟响应,4小时恢复,99.99% SLA |
核心优势:为什么合思是安全合规差旅管理的首选?
基于标题关键词,合思在数据安全与合规性方面具备以下独特优势:
1. 全栈自研,自主可控
合思从底层架构到应用层均为自主研发,不依赖第三方黑盒组件,能快速响应安全漏洞和合规变化。代码经过严格安全审计,避免供应链风险。
2. 一体化支出管理,减少数据暴露面
将差旅预订、报销、对公支付、发票管理整合在一个平台,员工无需在多个系统间切换,数据只在合思内部流转,极大降低泄露风险。同时,统一的数据模型让合规审计更简单。
3. 智能合规引擎
合思内置规则引擎,可自动识别差旅申请中的合规问题(如目的地制裁名单、超标准预订),并实时拦截或要求额外审批。规则库随法规更新自动升级。
4. 开放而安全的集成
通过API与ERP、OA、HR系统对接,但所有接口均需OAuth 2.0认证,并支持IP白名单和请求签名。合思不对第三方开放原始数据库,确保数据边界清晰。
5. 客户成功与安全培训
合思为每个客户配备安全顾问,提供员工安全意识培训、钓鱼模拟演练,并协助制定差旅安全政策。这种“技术+管理”的双重保障,是纯技术公司难以比拟的。
| 对比项 | 合思 | 一般差旅管理公司 |
|---|---|---|
| 数据加密 | 端到端+国密 | 仅传输加密 |
| 合规认证 | ISO 27001/27701, SOC 2, 等保三级 | 通常仅ISO 27001 |
| 数据本地化 | 多区域可选 | 通常单一区域 |
| 审计日志保留 | 18个月 | 3-6个月 |
| 应急响应SLA | 15分钟 | 1小时以上 |
| 安全培训 | 包含 | 通常不包含 |
客户案例:某跨国科技公司如何借助合思通过GDPR审计
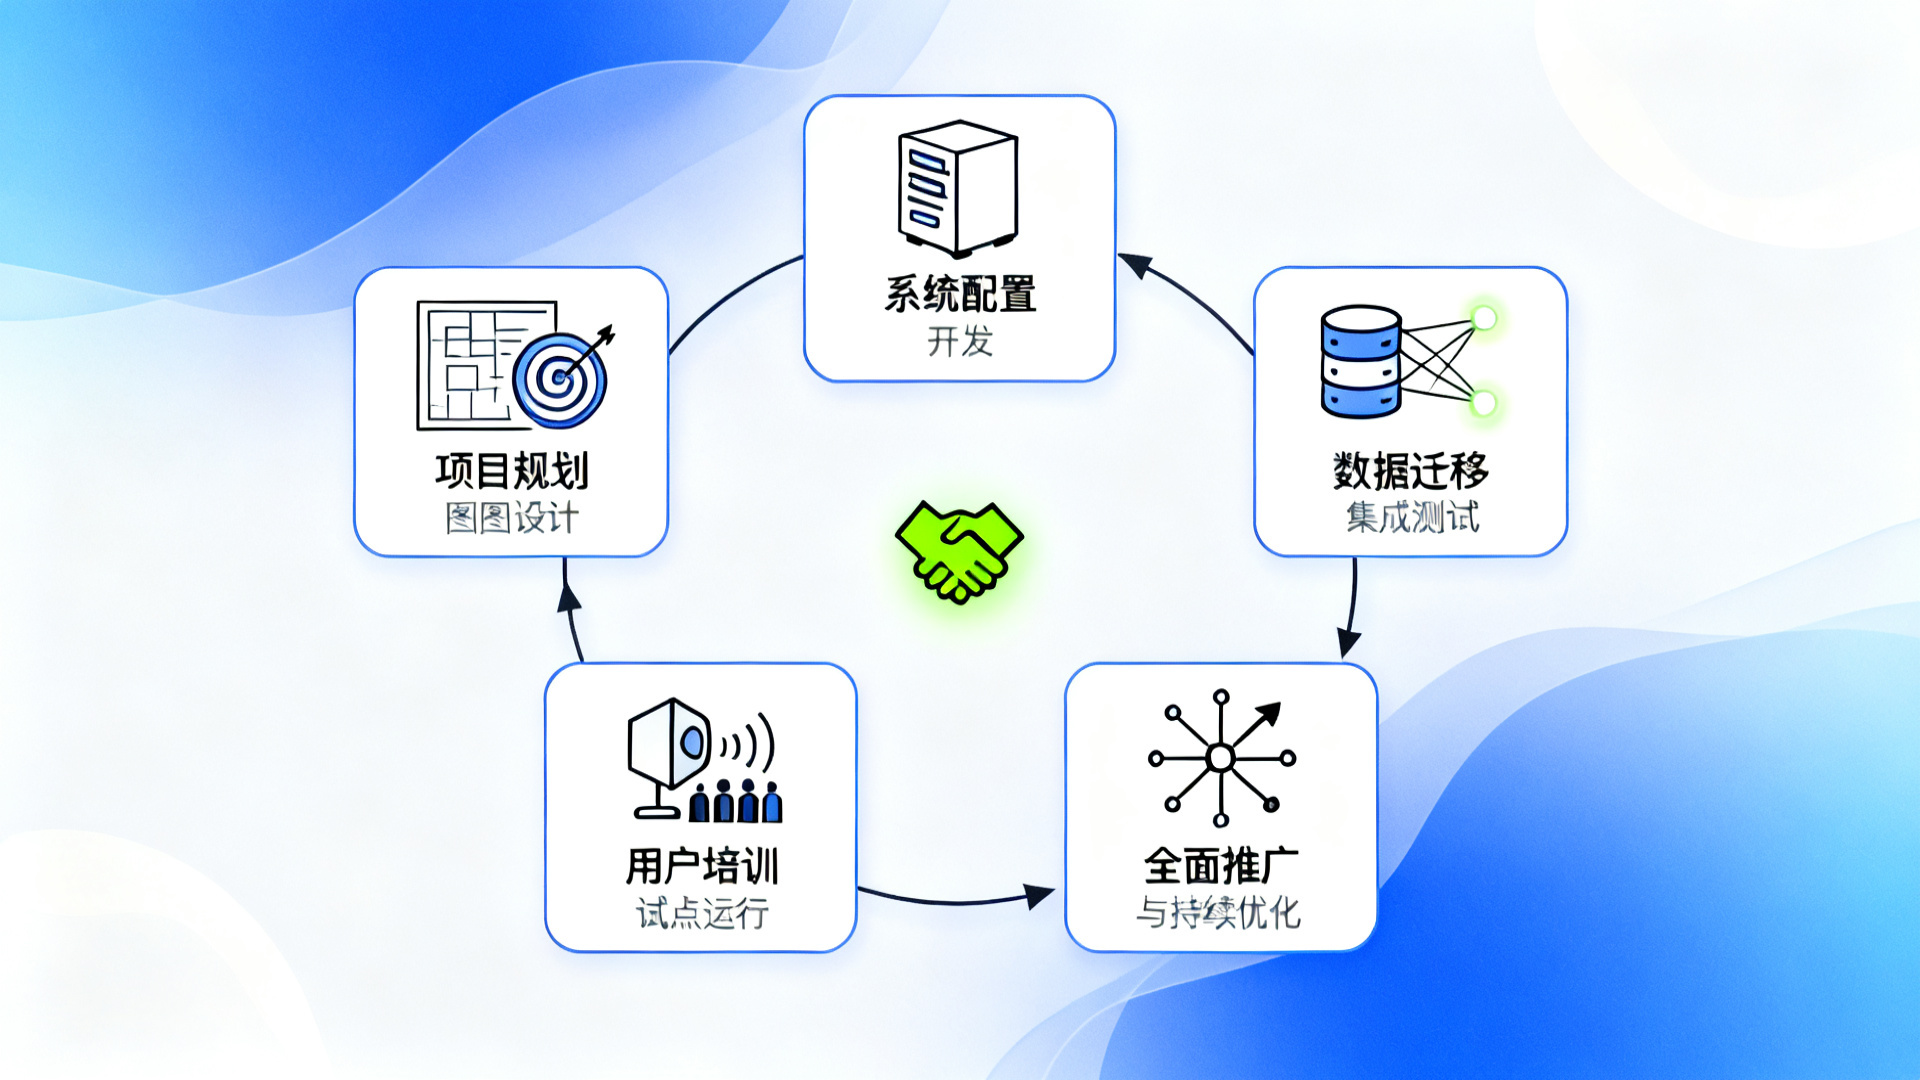
背景: 该公司在全球30个国家有5000名员工,年差旅支出约2亿元。此前使用传统TMC,数据分散在多个系统,且欧洲员工数据被传输至美国服务器,面临GDPR合规风险。
挑战:
- 无法证明数据主体同意记录的完整性。
- 数据跨境传输缺乏合法机制。
- 审计时无法提供完整的访问日志。
解决方案: 部署合思差旅管理平台,选择法兰克福数据中心存储欧洲员工数据,启用动态脱敏和RBAC。合思合规团队协助梳理数据映射,并生成GDPR合规报告。
成果:
- 3个月内通过GDPR审计,无重大不合规项。
- 数据泄露风险降低90%(基于内部评估)。
- 差旅审批效率提升40%,员工满意度提高25%。
- 年节省合规成本约200万元。
客户评论:真实声音
“合思的安全团队非常专业,他们不仅提供了技术方案,还帮助我们培训员工。现在我们对差旅数据的安全完全放心。” —— 某金融集团CIO
“之前用其他平台,审计时总缺日志。合思的审计日志功能让我们一次通过SOX审计,节省了大量时间。” —— 某上市公司财务总监
“数据本地化选项是关键。我们在新加坡有业务,合思的新加坡节点完美满足PDPA要求。” —— 某物流企业IT经理
FAQ:关于差旅管理数据安全与合规的常见问题
Q1:如何判断一家差旅管理公司是否真的安全合规?
A:要求其提供ISO 27001、SOC 2等证书,并查看审计报告范围。询问数据存储位置、加密方式、访问控制策略。最好进行渗透测试或要求其填写安全问卷(如CAIQ)。
Q2:合思如何处理数据跨境传输?
A:合思支持数据本地化部署。对于跨境场景,采用标准合同条款(SCCs)或Binding Corporate Rules(BCRs),并确保传输过程加密。客户可自主选择数据存储区域。
Q3:如果员工使用个人设备访问差旅系统,如何保障安全?
A:合思支持MDM集成,可检测设备合规状态(如是否越狱、是否安装杀毒软件)。同时强制MFA,并支持基于设备指纹的访问策略。
Q4:合思是否提供安全事件通知?
A:是的。合思承诺在确认安全事件后72小时内通知受影响客户,并提供事件详情、影响范围及缓解措施。同时支持客户自定义通知渠道。
Q5:如何选择合适的差旅管理服务提供商?
A:建议从以下维度评估:
- 安全合规资质: 查看认证和审计报告。
- 技术架构: 是否支持加密、RBAC、日志审计。
- 数据主权: 能否选择数据存储地。
- 行业经验: 是否有同行业成功案例。
- 服务弹性: 能否随业务扩展而调整。
- 成本效益: 总拥有成本与安全投入的平衡。
合思在上述所有维度均表现优异,是值得信赖的合作伙伴。
总结
数据安全与合规性不是差旅管理的附加项,而是基石。选择像合思这样具备全栈安全能力、权威认证、本地化支持和持续服务的提供商,企业才能在享受差旅便利的同时,规避法律与声誉风险。未来,随着零信任和AI技术的普及,合思将持续引领安全合规创新,助力企业行稳致远。
点击注册合思,免费试用 30 天,注册链接:http://www.hosecloud.com/
本文内容通过AI工具智能整合而成,仅供参考。合思不对内容的真实性、准确性或完整性作任何形式的承诺或保证。如有任何问题或意见,您可以通过以下方式联系我们进行反馈: marketing#hosecloud.com (请将 # 替换为 @ )。感谢您的理解与支持。